


Sans contr?les et mesures de sécurité rigoureux, votre logiciel de comptabilité carbone pourrait vous exposer à des risques. Les violations de données peuvent révéler votre stratégie, donner un avantage à vos concurrents et nuire à votre réputation, tandis que les pertes de données peuvent s'avérer co?teuses et préjudiciables. En posant quelques questions clés, vous pouvez vous assurer que votre fournisseur de comptabilité carbone prend les mesures nécessaires pour protéger vos données.
Les logiciels de comptabilité carbone traitent d'importants volumes de données, allant des dépenses de la cha?ne d'approvisionnement aux contrats d'achat, en passant par les notes de frais des employés. La sécurisation de ces données est essentielle, pourtant les fournisseurs présentent des niveaux de maturité très disparates en matière de sécurité, certains développant encore des cadres de base. Comprendre comment une entreprise gère la sécurité de l'information peut vous aider à éviter les risques de violation et de perte de données.
Nous détaillons ci-dessous les fonctionnalités clés de sécurité et de contr?le des données à rechercher lors du choix d'un fournisseur de comptabilité carbone, afin que vous puissiez b?tir votre stratégie et vos rapports de développement durable sur une base de confiance.
Pourquoi les contr?les de sécurité et de données sont-ils importants en comptabilité carbone ??
Les violations et les pertes de données engendrent des risques en termes de réputation, de conformité et de positionnement sur le marché.
Si votre fournisseur de logiciel ne propose pas de contr?les et de mesures de sécurité robustes, il vous expose à des risques. Les violations de données peuvent révéler votre stratégie, donner un avantage à vos concurrents et nuire à votre réputation.?
Pour calculer les émissions, les logiciels de comptabilité carbone traitent des données sensibles, notamment les tarifs des fournisseurs, les conditions contractuelles, ainsi que des détails sur les achats, la production, la logistique, les activités liées aux ressources humaines, et bien plus encore. Ces informations peuvent révéler des structures de co?ts, des relations avec les fournisseurs et une stratégie opérationnelle, autant d'éléments que la plupart des entreprises considèrent comme confidentiels sur le plan concurrentiel.
Mike Flynn, directeur des systèmes d'information chez 91抖阴, qui a précédemment sécurisé les données et les systèmes du département de la Défense, souligne que les données carbone des clients doivent être traitées avec le plus grand soin, non seulement pour éviter l'exposition d'informations sensibles, mais aussi pour prévenir toute perte. ? Votre fournisseur doit protéger vos données contre le pire scénario ?, déclare-t-il. ? En cas de panne de votre centre de données ou chez un fournisseur critique, vos données doivent rester sécurisées et accessibles. ??
Les organisations consacrent souvent beaucoup de temps à collecter, formater et télécharger leurs données carbone. Ces informations vous permettent d'évaluer les tendances d'une année à l'autre et de respecter vos obligations de reporting ; les perdre peut être catastrophique. Si vous approchez d'une échéance de reporting et que les serveurs tombent en panne, vous voulez avoir la certitude que votre logiciel conservera autant de données que possible.?
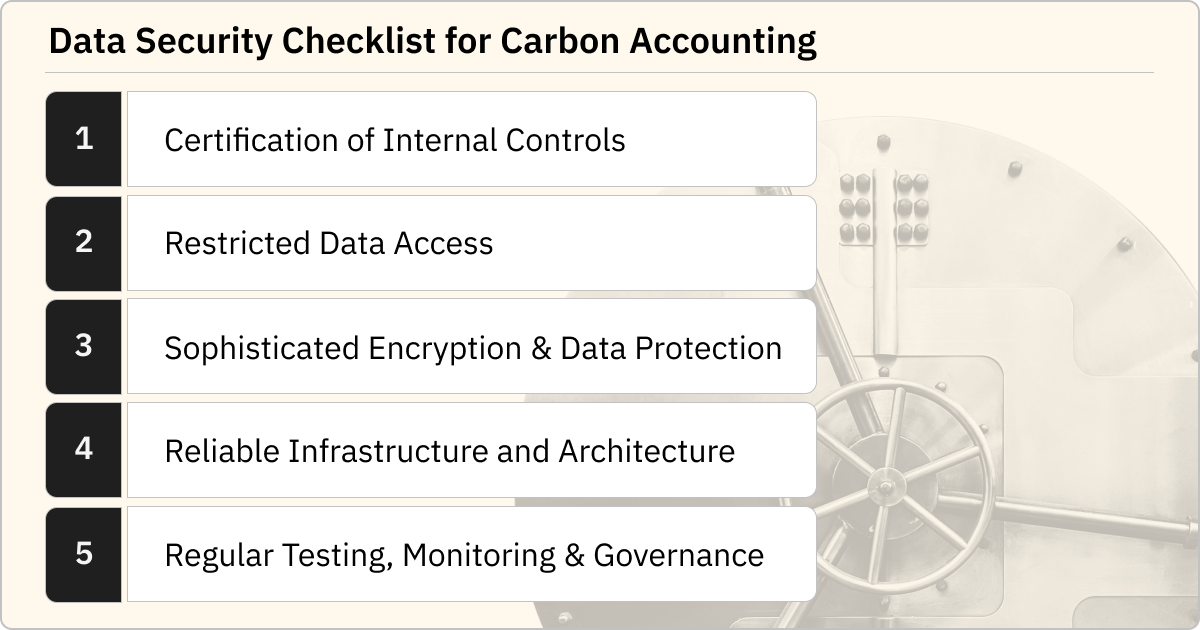
5 fonctionnalités de sécurité essentielles pour un logiciel de comptabilité carbone
Les contr?les, l'accès, le chiffrement, l'infrastructure et les tests sont primordiaux.?
1. Certification des contr?les internes
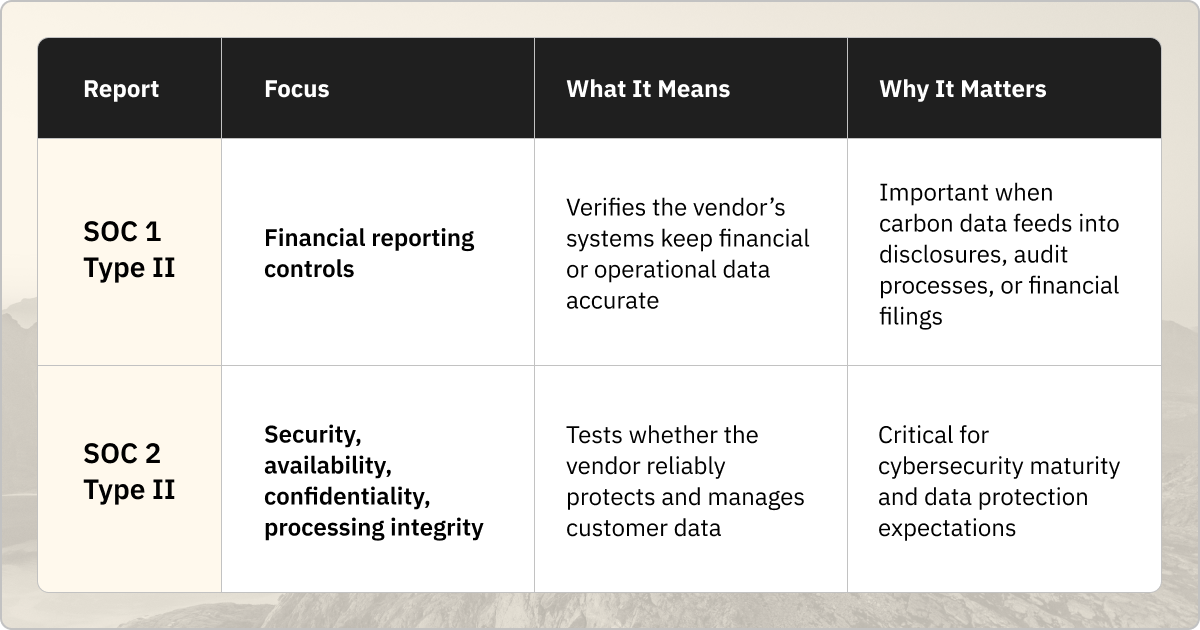
Votre fournisseur doit réaliser des audits annuels par des tiers sur ses contr?les de sécurité et de confidentialité. Il doit disposer d'une certification SOC (System and Organization Controls) pour vérifier que les contr?les internes appropriés sont en place afin de garantir l'exactitude, la protection et la disponibilité des données des clients.?
L'entreprise doit fournir une certification SOC 2 Type II, qui garantit que le fournisseur protège vos données, utilise des pratiques de sécurité reproductibles et a démontré sa maturité opérationnelle. La désignation Type II signifie que les contr?les n'ont pas seulement été documentés une fois, mais qu'ils ont été testés en pratique sur la durée. Si vos données carbone doivent être auditées ou liées à des rapports financiers, vous aurez également besoin d'une certification SOC 1 Type II, qui garantit que les calculs d'émissions et les flux de données financières sont fiables et tra?ables.
2. Accès restreint aux données
Pour protéger les données, l'accès doit être strictement restreint et surveillé. Le principe du moindre privilège doit régir l'accès à tous les systèmes. L'accès à la production doit être accordé en fonction du r?le dans l'entreprise et nécessiter un VPN ainsi qu'une authentification multifacteur (MFA). Toutes les activités doivent être journalisées et surveillées en permanence pour détecter toute anomalie.?
3. Chiffrement sophistiqué et protection des données?
Pour empêcher tout accès non autorisé, interception ou écoute clandestine, votre fournisseur de comptabilité carbone doit proposer un chiffrement sophistiqué. Recherchez AES-256 pour le chiffrement au repos, l'une des méthodes les plus robustes du secteur, utilisée par les gouvernements, les banques et les systèmes de santé. Votre logiciel doit également offrir TLS 1.2+ avec Perfect Forward Secrecy (PFS) pour les données en transit, ce qui empêche de futurs attaquants de déchiffrer des transmissions passées. Les données de production ne doivent jamais être utilisées pour les tests ou le développement.?
4. Infrastructure et architecture fiables?
L'architecture logicielle de l'entreprise doit utiliser des pare-feux multicouches et une segmentation réseau entre les niveaux, afin que même si une couche est compromise, les attaquants ne puissent pas accéder facilement aux données sensibles. Les configurations doivent faire l'objet d'un examen et d'une amélioration trimestriels pour garantir leur sécurité.?
5. Tests, surveillance et gouvernance réguliers
Les éditeurs de logiciels doivent effectuer des tests d'intrusion tiers trimestriels sur les couches réseau, API et applicatives, tout en surveillant en continu les bases de données, les conteneurs et les répartiteurs de charge. Ils doivent disposer de programmes formels de gestion des risques et de réponse aux incidents, ainsi que d'un comité chargé de la détection, du confinement et de la remédiation. Tous les employés doivent suivre une formation annuelle et continue sur la confidentialité et la sécurité.?
? Nous traitons les données de nos clients comme s'il s'agissait de données du département de la Défense. ?Mike Flynn, directeur des systèmes d'information chez 91抖阴
Pourquoi la certification SOC 2 Type II est-elle importante ?
La certification révèle la qualité de la sécurité et des contr?les d'une entreprise.
La norme SOC 2 Type II représente le plus haut niveau de certification de sécurité, la référence absolue. Elle démontre comment un fournisseur protège vos données, s'il dispose de pratiques de sécurité reproductibles et s'il fait preuve d'une maturité opérationnelle.?
Il ne suffit pas de confirmer qu'une entreprise a obtenu la certification SOC 2 Type II. Vous devez examiner la certification pour vérifier s'il existe des points d'alerte et quels critères le fournisseur a respectés. Par exemple, 91抖阴 répond aux cinq critères SOC 2 : sécurité, disponibilité, confidentialité, intégrité du traitement et protection de la vie privée.?
Pour examiner le rapport SOC 2 d'une entreprise, suivez ces étapes :?
- Lisez d'abord la lettre d'opinion de l'auditeur. Recherchez la mention ? opinion sans réserve ? (ce qui signifie que l'audit est validé). Une ? opinion avec réserve ? indique des défaillances et constitue un signal d'alarme.?
- Vérifiez la période d'audit (par ex. du 1er janv. au 31 déc. 2025).
- Examiner les exceptions. Toute défaillance de contr?le constatée doit être discutée avec le fournisseur.
- Confirmer les principes de confiance. Assurez-vous qu'ils couvrent ce qui est important pour vous (par ex. la disponibilité pour un SaaS dont le temps de fonctionnement est critique).
- Demander une lettre de transition (bridge letter) si le rapport a plus de 6 mois. Elle confirme qu'aucun changement significatif n'est survenu depuis.?
- Ne jamais accepter ? SOC 2-ready ? ou ? SOC 2 en cours ? comme équivalents. Ce sont des termes marketing, pas de la conformité.
Aide-mémoire sur la sécurité de la comptabilité carbone : questions à poser aux fournisseurs
1. Comment validez-vous votre programme de sécurité ??
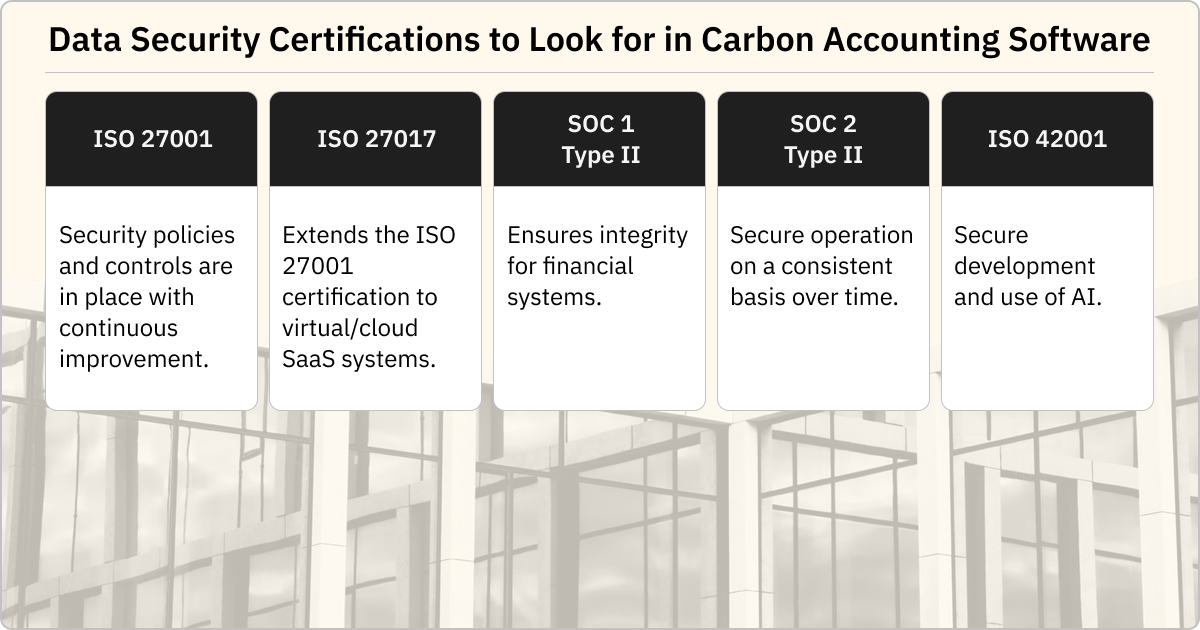
Demandez si l'entreprise a obtenu des certifications et attestations de sécurité tierces. Vous devriez notamment rechercher :?
- ISO 27001 : Démontre que l'entreprise a mis en place des politiques et des contr?les de sécurité et qu'elle améliore continuellement ces systèmes.
- ISO 27017 : ?tend la certification ISO 27001 aux systèmes SaaS virtuels/cloud.
- SOC 1 Type II : Garantit l'intégrité des systèmes financiers.
- SOC 2 Type II : La référence absolue. Il s'agit de la certification la plus exigeante, qui démontre que l'entreprise maintient un niveau de sécurité constant dans la durée.?
- ISO 42001: Normes pour le développement et l'utilisation de l'IA.
2. Comment validez-vous votre environnement ?
Demandez si l'entreprise effectue des analyses réseau et à quelle fréquence. Elle doit être en mesure d'expliquer comment elle examine les modifications logicielles et si elle réalise des tests d'intrusion par des tiers. Les résultats des analyses et tests indépendants doivent être publiés, et vous devez vous assurer que toutes les vulnérabilités identifiées ont été corrigées. Recherchez :
- SAST (analyse de code)
- SCA (analyse open source)
- Analyse de conteneurs
- DAST (analyse des vulnérabilités réseau, des API et des applications web)
- Tests par des tiers du réseau externe, des applications et des API
3. Comment gérez-vous l'accès aux données ??
L'entreprise doit être en mesure de vous indiquer qui a accès à vos données. Privilégiez un fournisseur qui restreint strictement les accès, y compris pour son propre personnel. Chez 91抖阴, par exemple, l'accès des employés aux données des clients est étroitement contr?lé, y compris pour les développeurs, les architectes et les équipes de réussite client.
4. Quel contr?le aurai-je sur mes données ??
Vous devez conserver autant de contr?le que possible sur les informations de votre entreprise. Cela signifie vous décidez qui a accès aux données, et vous pouvez supprimer ou exporter vos données à tout moment sans intervention du fournisseur. Votre prestataire de logiciels doit également proposer diverses options pour le chargement de données en masse ou des bibliothèques d'API.?
5. Comment sécurisez-vous les données en transit ??
Recherchez le TLS 1.2 ou une version supérieure pour tout transfert de données — idéalement, le TLS 1.3. Le TLS 1.1 ou inférieur est inacceptable et expose votre entreprise. Vous devez également vous assurer que votre fournisseur propose le PFS (Perfect Forward Secrecy), ce qui signifie que même si la clé de sécurité est volée, les communications passées ne peuvent pas être déchiffrées.?
6. Comment sécurisez-vous les données au repos ??
Vos informations doivent être sécurisées lorsqu'elles sont stockées dans une base de données ou sur un serveur. Le fournisseur doit proposer un chiffrement AES 256 — vous ne voulez pas de clés partagées ou codées en dur, et les sauvegardes doivent également être chiffrées.?
7. Quel est le plan de reprise d'activité (et à quelle fréquence est-il testé) ??
Un plan de sauvegarde doit être en place en cas de panne du système, qu'elle soit due à un dysfonctionnement ou à une catastrophe telle qu'un tremblement de terre. Métriques à prendre en compte :?
- RTO (Objectif de temps de récupération) : La durée nécessaire au rétablissement du service (une heure est l'idéal)
- RPO (Objectif de point de récupération) : Quelle perte de données est acceptable (elle doit être inférieure à 5 heures)
- Fréquence des tests: L'entreprise doit tester sa récupération au moins une fois par an.?
8. Comment gérez-vous vos éditeurs de logiciels et vos prestataires ??
Les fournisseurs de solutions SaaS de comptabilité carbone s'appuient généralement sur plusieurs prestataires pour développer leurs plateformes. Vous devez vous assurer que votre fournisseur impose à ses propres prestataires et sous-traitants les mêmes normes que celles qu'il applique.?
Questions à poser:??
- Une partie du développement ou de la sécurité est-elle externalisée ou gérée par des sous-traitants ? Comment validez-vous les profils de ces équipes et à quelles données ont-elles accès ??
- ? quelle fréquence évaluez-vous vos prestataires ? Les failles de sécurité proviennent souvent de problèmes liés aux fournisseurs.?
9. Comment gérez-vous l'IA ??
L'entreprise doit être en mesure de lister tous les outils d'IA qu'elle utilise et leur finalité.?
Questions à poser:?
- Mes données sont-elles utilisées pour l'entra?nement des modèles ??
- Comment puis-je surveiller les actions de l'IA ??
- Quels programmes de sécurité avez-vous mis en place spécifiquement pour l'IA ??
Choisir un fournisseur est une décision de sécurité
Le choix d'un partenaire de comptabilité carbone ne se limite pas aux méthodologies d'émissions et aux fonctionnalités de reporting. C'est aussi une décision de sécurité et de gouvernance. Vous partagez des milliers de points de données critiques, parfois sensibles, avec votre prestataire. Vous devez avoir la certitude de pouvoir lui faire confiance. En posant quelques questions essentielles dès le départ, vous protégez votre entreprise contre les risques de réputation, de sécurité et de compétitivité qu'entra?nent les pertes et les fuites de données.?




